
Resumo. A reportagem completa está disponível na fonte identificada abaixo. Título e resumo traduzidos automaticamente do inglês; o original está na fonte.
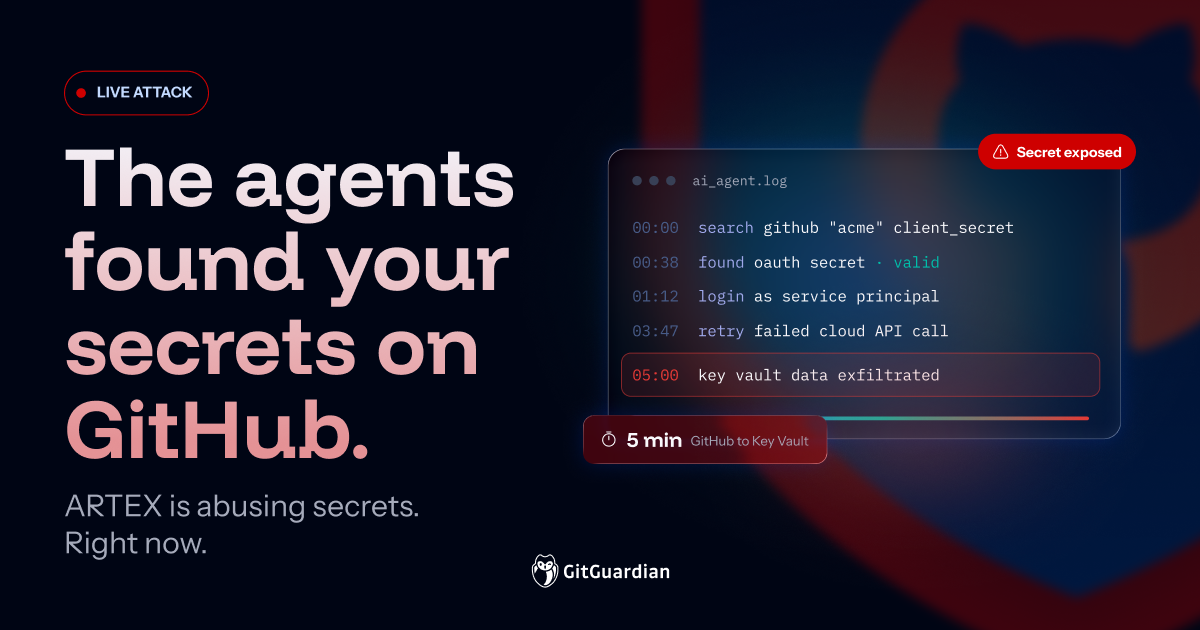
Em 5 de novembro, a Microsoft Threat Intelligence publicou pesquisas mostrando atores de ameaças usando um framework de IA agente chamado ARtex para pesquisar o GitHub público por segredos expostos e abusar deles.
FONTE ORIGINALGitGuardian BlogLer a reportagem original ↗