
Resumo. A reportagem completa está disponível na fonte identificada abaixo. Título e resumo traduzidos automaticamente do inglês; o original está na fonte.
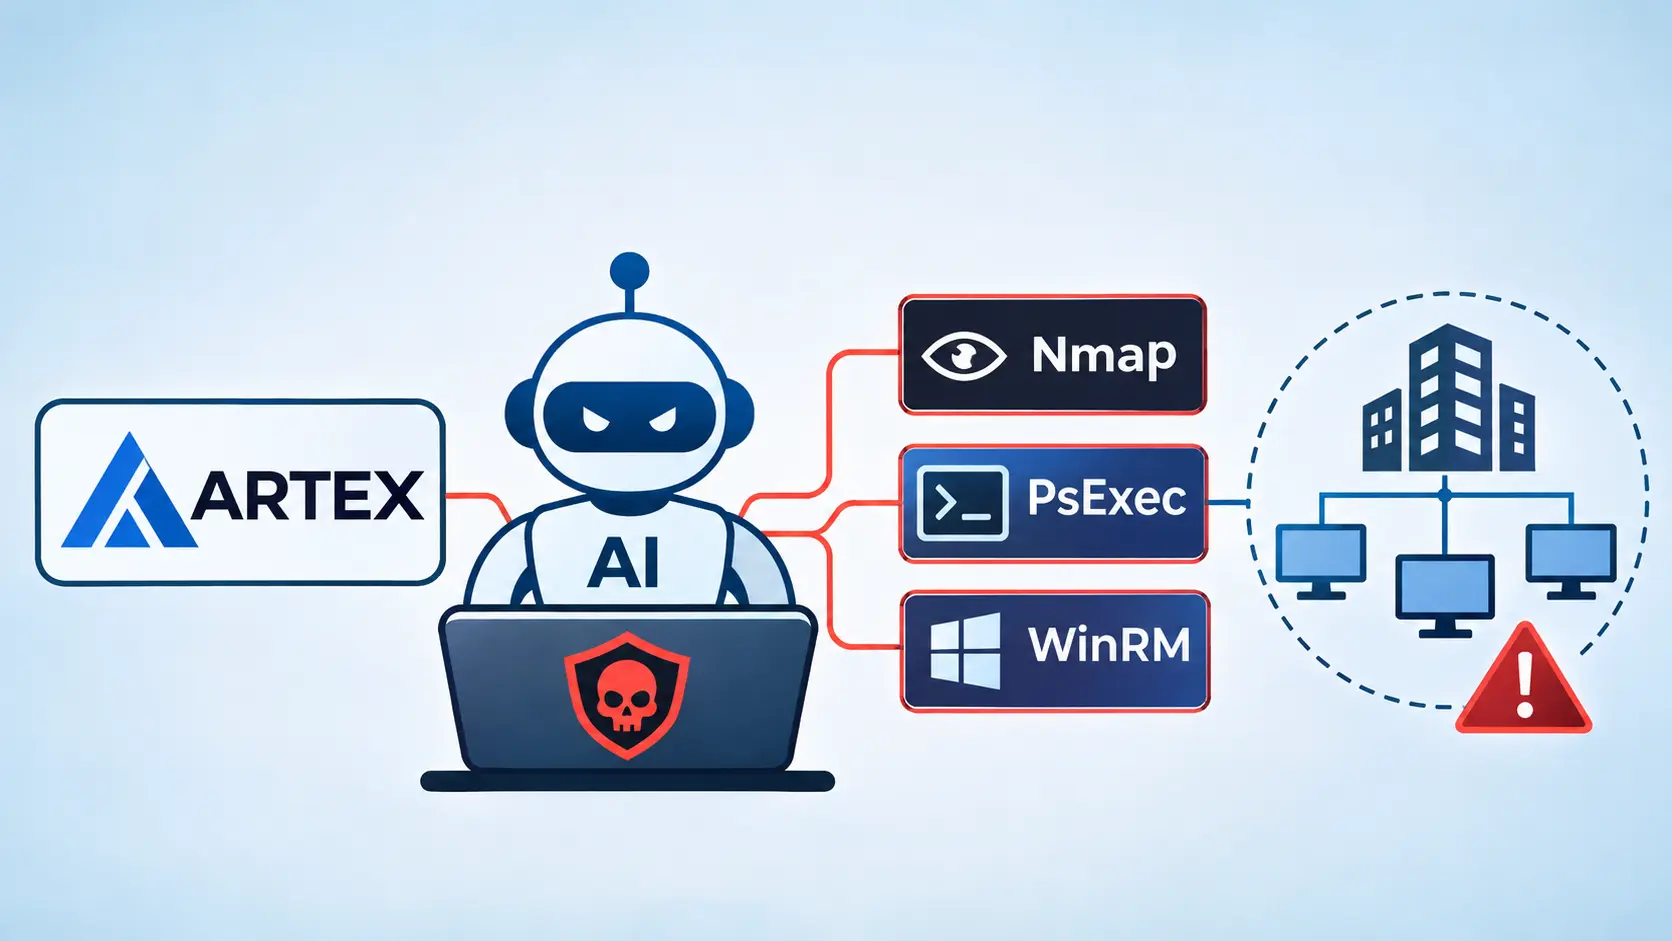
Agentes de IA derivados de ARTEX orquestram tentativas de intrusão empresarial usando Nmap, PsExec e Windows Remote Management. Testes controlados mostraram técnicas de comutação de agentes após falhas, gerando atividade de rede detectável mesmo quando não conseguiram atingir seus objetivos.
FONTE ORIGINALGBHackers NewsLer a reportagem original ↗